Farkındalık Eğitimi Ne Sıklıkla Verilmeli? Hafıza Araştırmaları Ne Diyor?
Yıllık eğitim birkaç ay içinde silinir. Hafıza araştırmalarının siber güvenlik farkındalık eğitiminin sıklığı hakkında söyledikleri ve becerileri canlı tutan bir takvim.
On kuruma siber güvenlik farkındalık eğitimini ne sıklıkla verdiklerini sorun; çoğu aynı cevabı verir: yılda bir. Nedenini sorun; dürüst cevap nadiren riskle ilgilidir, genellikle denetim takvimidir. Kontrol listesi yıllık eğitim istediği için çalışanlar yıllık eğitim alır.
Sorun şu ki insan hafızası mali yıla göre çalışmıyor. Verizon DBIR 2026 baskısı ihlallerin %62'sinde insan unsuru olduğunu söylerken, iki eğitim arasındaki süre idari bir ayrıntı değildir; çalışanlarınızın yılın ne kadarını fiilen eğitimsiz geçirdiğini belirler. Farkındalık alanındaki çoğu sorunun aksine bu sorunun arkasında gerçek araştırmalar var: yüz yılı aşan hafıza bilimi ve oltalama tespit becerisinin ne kadar hızlı zayıfladığını doğrudan ölçen, sayısı giderek artan güvenlik araştırmaları. Bu yazı o kanıtları ele alıyor ve gerçekten uygulayabileceğiniz bir eğitim takvimine dönüştürüyor.
Yüz yıllık unutma, yeniden doğrulandı
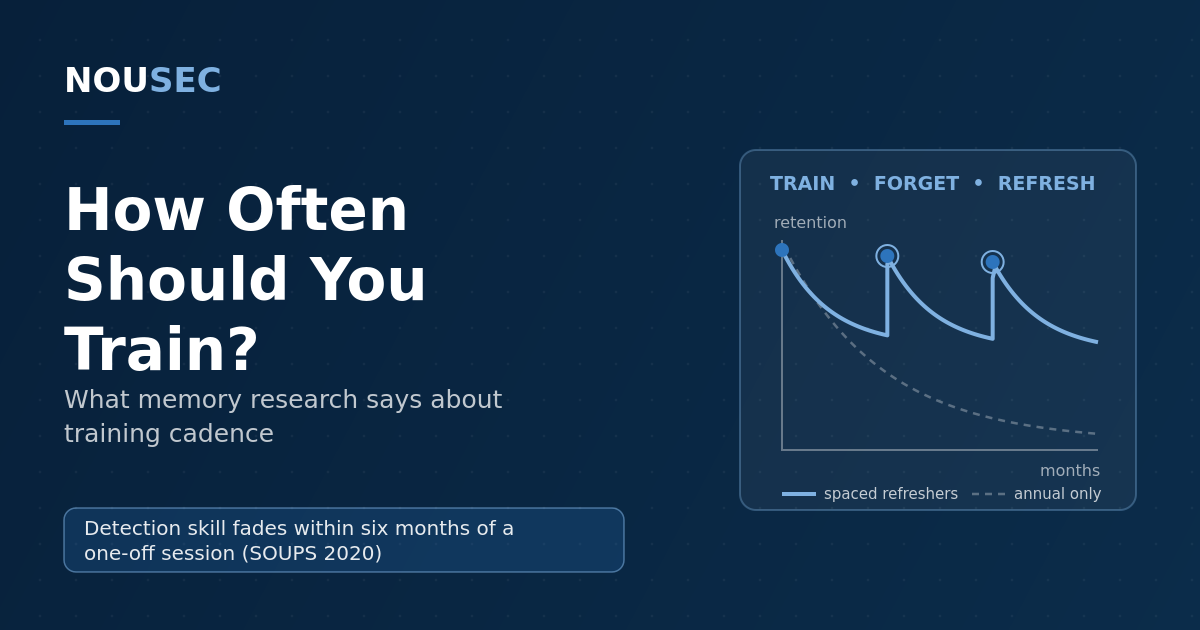
Hermann Ebbinghaus 1885'te ezberlediği şeyleri ne kadar hızlı unuttuğunu ölçtü ve bugün hâlâ adıyla anılan eğriyi çizdi: öğrenmenin ardından ilk saatlerde ve günlerde hatırlama hızla düşer, sonra yatışır. Bu bir halk inancı değil. Murre ve Dros'un PLOS ONE'da yayımlanan 2015 tarihli tekrar çalışması, orijinal unutma eğrisini şaşırtıcı bir doğrulukla yeniden üretti: en büyük kayıp ilk gün içinde yaşandı, unutmanın büyük kısmı bir hafta içinde tamamlandı.
Buradan iki doğrudan sonuç çıkıyor. Birincisi, tek bir eğitim etkinliği ne kadar iyi olursa olsun, bittiği andan itibaren değer kaybeden bir varlıktır. İkincisi, eğrinin hızı kadar şekli de önemlidir. Kayıp başta en dik, sonra daha yatay olduğu için iyi zamanlanmış tekrarlar orantısız bir iş görür. Her tazeleme bir sonraki unutma turunu yavaşlatır; aralıklı tekrarın bütün mantığı budur.
Güvenliğe özgü kanıtlar ne gösteriyor?
Genel hafıza araştırmaları yıllık modelden şüphelenmek için yeterli olurdu. Ama oltalama tespiti doğrudan incelendi ve sonuçlar aynı yönü gösteriyor.
| Araştırma | Neyi ölçtü? | Ne buldu? |
|---|---|---|
| Reinheimer ve ark., USENIX SOUPS 2020 | Etkileşimli eğitimden sonraki 12 ay boyunca oltalama tespit becerisi (d′) | Tespit becerisi eğitimden hemen sonra 1,11'den 2,13'e çıktı; 4. ayda hâlâ anlamlı ölçüde yüksekti; 6. ayda artık istatistiksel olarak anlamlı değildi |
| Ho ve ark., IEEE S&P 2025 (UC San Diego Health, yaklaşık 19.500 çalışan, 8 ay) | Yıllık uyum eğitimi ile gerçek simülasyon başarısızlıkları | Eğitimin ne kadar yakın zamanda alındığı ile başarısızlık oranı arasında anlamlı bir ilişki yok; tıklama sonrası gömülü eğitim başarısızlığı yalnızca yaklaşık 2 yüzde puanı değiştirdi; çalışanların %75'i eğitim sayfasını bir dakika içinde kapattı |
| KnowBe4 2026 sektörlere göre oltalama karşılaştırma raporu | Sürekli simülasyon ve eğitim altında oltalamaya açıklık oranı | Başlangıçta %33,2 → 90 gün sonra %20,1 → aylık düzenle sürdürülen programlarda 12 ay sonra %4,2 |
Üç çalışma birlikte okunduğunda aynı sonuca farklı yönlerden varıyor. Laboratuvar çalışması, becerinin oluştuğunu ama dört ila altı ay içinde zayıfladığını söylüyor. Saha çalışması, yıllık ve düşük etkileşimli formatın neredeyse hiçbir şey kazandırmadığını söylüyor. Tedarikçi verisi (tedarikçi verisi olduğu için kesin rakamları bir aralık olarak okuyun) eğriyi güvenilir biçimde büken tek formatın hiç durmayan format olduğunu söylüyor: yıl boyunca tekrarlanan simülasyon ve kısa eğitim.
Kanıtların hiçbirinin söylemediği şeye de dikkat edin: eğitimin işe yaramadığını söylemiyorlar. Yıllık aralıkla verilen eğitimin işe yaramadığını söylüyorlar; yalnızca ocak ayında kullanılan spor salonu üyeliği nasıl işe yaramıyorsa öyle. Müdahale işe yarıyor, takvim onu boşa harcıyor.
Eğitimi başlatmak için doğru tetikleyici takvim değildir. Hafıza kendi takvimine göre zayıflar, risk de saldırganınkine göre gelir. Savunulabilir bir sıklık denetim döngüsünü değil, bu iki saati izler.
Kısa ve sık, uzun ve seyreği neden yener?
Zayıflama hastalıksa, dağıtmak tedavidir. Aralıklı tekrar etkisi, yani aralıklarla tekrar edilen bilginin tek oturumda toplu çalışılan aynı bilgiden çok daha iyi akılda kalması, bilişsel psikolojinin en çok tekrarlanan bulgularından biridir. Cepeda, Pashler, Vul, Wixted ve Rohrer'in nicel sentezi, yüz yılı aşkın sözel hatırlama deneyini bir araya getirdi ve yüzlerce karşılaştırmada aralıklı çalışmanın toplu çalışmayı tutarlı biçimde geride bıraktığını buldu.
Bir güvenlik programı için bunun anlamı şu: bugün yılda bir kez harcadığınız altmış dakika, parçalara bölündüğünde daha değerlidir. Yıla yayılmış altı adet on dakikalık mikro öğrenme oturumu, yıllık kursla aynı süreyi alır; ama her biri bir öncekinin açtığı hatırlama penceresinin içine düşer. Ho ve arkadaşlarının dikkat verisi (çalışanların dörtte üçünün eğitimi bir dakika içinde kapatması) bütçe daha fazlasına izin verse bile parçaların küçük olması gerektiğini söylüyor: çalışanın bitirdiği bir modül, kapattığı bir modülden iyidir.
Daha az göze çarpan ikinci bir fayda da var. Sık ve kısa temas noktaları eğitimi bir etkinlik olmaktan çıkarıp kurum kültürünün sürekli bir parçasına dönüştürür: dördüncü çeyrekte başınıza gelen şey değil, burada her ay olan şey. Oltalama simülasyonlarını bir hatırlama alıştırması olarak etkili kılan mekanizma da budur. Her simüle tuzak, tanıma becerisini hafızadan çıkarıp kullanmaya zorlar; unutma eğrisini kesen de tam olarak budur.
Uyum alt sınırı belirler, takvimi değil
Bunların hiçbiri yükümlülüklerinizle çelişmiyor; çerçeveler bir tasarım değil, asgari şartlar tanımlıyor. PCI DSS v4.0.1 işe girişte ve en az on iki ayda bir farkındalık eğitimi ister. Türkiye'deki bankalar için BDDK Bilgi Sistemleri Yönetmeliği m.19 kapsamlı bir farkındalık programı ve yılda en az bir gözden geçirme ister; m.19(4) ise güncel saldırı yöntemlerine göre sosyal mühendislik senaryolarıyla periyodik test yapılmasını ve testi geçemeyen çalışanlara ilave hedefli eğitim verilmesini şart koşar. Bu son madde, aşağıda önerdiğimiz "başarısızlık eğitimi tetikler" ilkesinin düzenleyici karşılığıdır; ayrıntıları finansal hizmetler sayfamızda bulabilirsiniz. AB'de faaliyeti olan kurumlar için NIS2 yönetim organlarına eğitimi zorunlu kılar ve çalışanların düzenli olarak eğitilmesini ister. NIST SP 800-50r1 ise en ileri gideni: farkındalığı planlanmış bir etkinlik olarak değil, sonuçları ölçülen ve sürekli yönetilen bir öğrenme programı olarak yeniden tanımlıyor.
Yıllık kursu olduğu şey olarak, yani alt sınır olarak görün. Denetçiyi tatmin eder ve gerçekten yalnızca yılda bir kez işlenmesi gereken politika içeriğini kapsar. Sadece onu programın davranışı değiştiren kısmıyla karıştırmayın; yatırım getirisi kanıtları hangi formatların kendini amorti ettiği konusunda oldukça net.
Hafızaya dayanıklı bir eğitim takvimi nasıl kurulur?
1. Bir şey planlamadan önce başlangıç ölçümü yapın. Önceden duyurulmamış bir simülasyon yapın ve riskin gerçekte nerede toplandığını puanlayın; yalnızca kurum geneli tıklama oranına göre değil, departman, rol ve davranışa göre. Human Risk Score (İnsan Risk Skoru), takvimin geri kalanını ayarlayacağınız grup bazında başlangıç değerini verir.
2. Saati yeniden dağıtın. Tek yıllık bloğun yerine her ay kısa bir oturum koyun: beş ila on dakika, tek konu, tek davranış. Yıllık süre aynı, akılda kalma profili tamamen farklı.
3. Tespit becerilerini dördüncü aydan önce tazeleyin. SOUPS 2020 eğrisi sizin bakım aralığınızdır: tespit becerisi dördüncü ayda hâlâ yüksekti, altıncı ayda istatistiksel olarak kaybolmuştu. Bir modül ya da simülasyon aracılığıyla üç ay boyunca oltalama tanıma becerisine hiç dokunmamış her grup gecikmiş demektir.
4. Eğitimi yalnızca takvim değil, başarısızlık da tetiklesin. Biri simüle bir tuzağa tıkladığı anda verilen anında eğitim, dersi hatanın taze hatırasına bağlar. Gerçekten somut içerikle bir dakikanın altında tutun; Ho ve arkadaşlarının verisi daha uzun olanın okunmadığını, kapatıldığını gösteriyor.
5. Sıklığı role ve riske göre kademelendirin. Finans, yönetici asistanları, yardım masası ve BT yöneticileri daha hedefli saldırılarla karşılaşır ve daha yoğun bir takvimi hak eder; düşük maruziyetli roller daha seyrek bir düzenle ilerleyebilir. En sıkışık takvim yeni başlayanlara gerekir: saldırıya açıklık ilk aylarda yoğunlaşır ve bu yüzden işe alışma sürecinin kendi tasarımı olmalıdır.
6. Tamamlamayı değil, zayıflamayı ölçün. Tamamlama oranları yönetimi ölçer. Eğitim temasları arasındaki simülasyon başarısızlık ve bildirim oranlarını izleyin: bir grubun performansı bir sonraki planlı oturumdan önce düşüyorsa aralığını kısaltın; korunuyorsa uzatın. Doğru sıklık sabit bir sayı değildir; ölçümün çıktısıdır.
Kısa cevap
Bir rakam istiyorsanız: her ay kısa bir oturum, en az dört ayda bir tespit becerisi tazelemesi, bir başarısızlıktan sonraki dakikalar içinde olay odaklı eğitim ve denetçi için saklanan yıllık kurs. Bu takvim yıllık modelden daha pahalı değil; büyük ölçüde aynı saatler, yalnızca hafıza araştırmalarının buharlaşmak yerine birikeceğini söylediği yerlere yerleştirilmiş halde.
Sıkça sorulan sorular
Siber güvenlik farkındalık eğitimi ne sıklıkla verilmeli?
Uzun süreli araştırmalar, tespit becerileri için tazeleme aralığının dört ayı geçmemesi gerektiğini gösteriyor: SOUPS 2020 çalışmasında oltalama tespit becerisi eğitimden dört ay sonra hâlâ anlamlı ölçüde yüksekti, altıncı ayda ise başlangıç seviyesinden istatistiksel olarak ayırt edilemiyordu. Olgun programlar varsayılan ritim olarak aylık kısa bir oturum yürütür, bir simülasyonda başarısız olan kişiye olay anında eğitim ekler ve yıllık eğitimi programın kendisi değil, uyum için alt sınır olarak görür.
Yalnızca yıllık eğitim neden yetmiyor?
İki sebeple: hafıza ve format. Ebbinghaus'a kadar uzanan hafıza araştırmaları, unutmanın büyük kısmının öğrenmeden hemen sonra gerçekleştiğini gösteriyor; yılda bir yapılan tek etkinlik çalışanları yılın büyük bölümünde başlangıç seviyesine yakın bırakıyor. Format bunu ağırlaştırıyor: IEEE S&P 2025'te yayımlanan ve yaklaşık 19.500 çalışanı sekiz ay izleyen bir araştırma, yıllık uyum eğitimini yakın zamanda tamamlamak ile simüle oltalamaya direnmek arasında anlamlı bir ilişki bulmadı; çalışanların yaklaşık %75'i gömülü eğitim sayfasını bir dakika içinde kapattı.
Düzenlemeler eğitim sıklığı için ne istiyor?
Çoğu çerçeve, işe girişte ve yılda en az bir kez olmak üzere bir alt sınır koyar. PCI DSS v4.0.1 işe girişte ve en az on iki ayda bir farkındalık eğitimi ister. Türkiye'de BDDK Bilgi Sistemleri Yönetmeliği m.19 bankalardan kapsamlı bir farkındalık programı, yılda en az bir gözden geçirme ve sosyal mühendislik senaryolarıyla periyodik test ister. Bunların hiçbiri sıklığa üst sınır koymaz; hepsi asgari şartlardır ve kanıtlar asgari şartların davranışı değiştirmediğini söylüyor.
Daha sık eğitim her zaman daha mı iyi?
Hayır. Asıl kısıt dikkattir: aynı IEEE S&P 2025 çalışması çalışanların çoğunun eğitim sayfalarında bir dakikadan az zaman geçirdiğini buldu; uzun modülleri artırmak çoğunlukla atlamayı artırır. Kanıtlar süreyi artırmayı değil yeniden dağıtmayı destekliyor: kısa, aralıklı ve çeşitli oturumlar hem tek bir yıllık bloktan hem de ağır aylık bir kurstan daha iyi sonuç veriyor. Oturumlar hemen kapatılmaya başladıysa ya da simülasyonlardaki bildirim oranı yerinde sayıyorsa, ya takvim fazla yoğundur ya da içerik fazla tekrarlıdır.
NOUSEC saldırıları 8 kanalda simüle eder ve sonuçları yönetim kurulunuzun okuyabileceği tek bir sayıya dönüştürür.
Demo talep edin