À quelle fréquence former à la cybersécurité ? Ce que dit la recherche sur la mémoire
Une formation annuelle s’efface en quelques mois. Ce que la recherche sur la mémoire dit de la fréquence de la sensibilisation à la cybersécurité, et un calendrier qui garde les réflexes vivants.
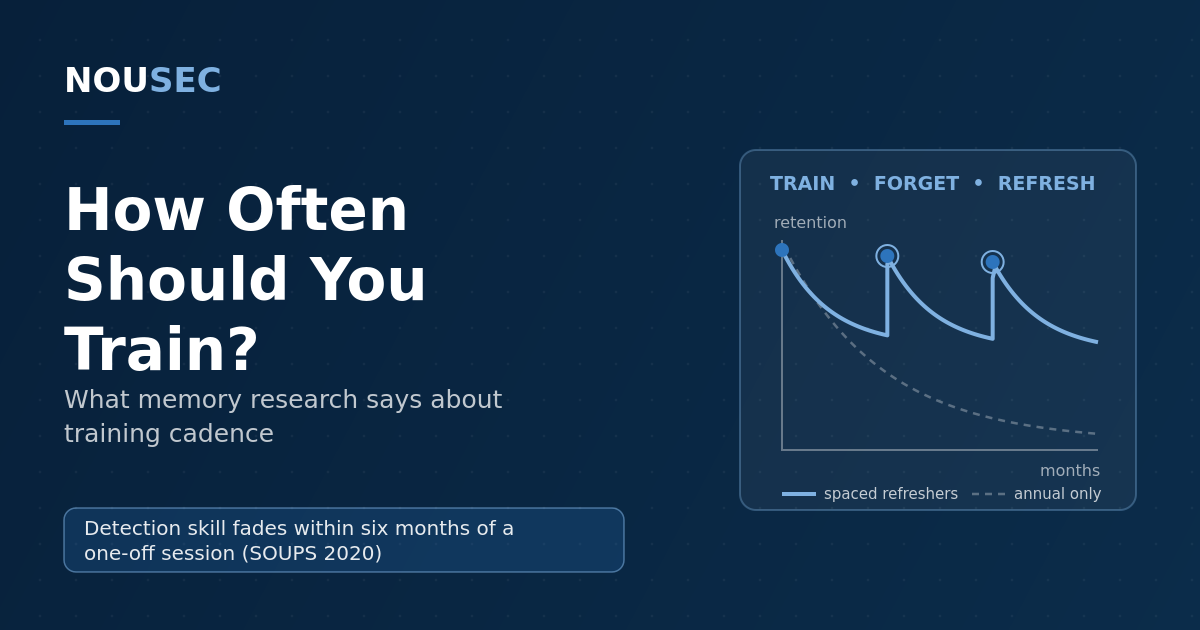
Demandez à dix organisations à quelle fréquence elles forment leurs salariés à la cybersécurité : la plupart répondront « une fois par an ». Demandez-leur pourquoi : la réponse honnête tient rarement au risque, presque toujours au calendrier d’audit. Les salariés suivent une formation annuelle parce que la liste de contrôle demande une formation annuelle.
Le problème, c’est que la mémoire humaine ne suit pas l’exercice comptable. Quand l’édition 2026 du Verizon DBIR attribue 62 % des violations à l’élément humain, l’écart entre deux formations n’est pas un détail administratif : il détermine combien de temps, dans l’année, vos salariés restent de fait sans formation. Contrairement à beaucoup de débats sur la sensibilisation, celui-ci s’appuie sur de vraies recherches : plus d’un siècle de science de la mémoire, et un nombre croissant d’études de sécurité qui mesurent directement la vitesse à laquelle la capacité à détecter le phishing s’érode. Cet article passe ces données en revue et les transforme en un calendrier que vous pouvez réellement appliquer.
Un siècle d’oubli, à nouveau confirmé
En 1885, Hermann Ebbinghaus a mesuré la vitesse à laquelle il oubliait ce qu’il avait appris par cœur, et tracé la courbe qui porte encore son nom : après l’apprentissage, le rappel chute vite dans les premières heures et les premiers jours, puis se stabilise. Ce n’est pas une croyance populaire. L'étude de réplication de Murre et Dros, publiée en 2015 dans PLOS ONE, a reproduit la courbe de l’oubli d’origine avec une précision remarquable : la plus forte perte survient dans la première journée, et l’essentiel de l’oubli est achevé en une semaine.
Deux conséquences directes en découlent. D’abord, une formation unique, aussi bonne soit-elle, est un actif qui se déprécie dès la fin de la séance. Ensuite, la forme de la courbe compte autant que sa vitesse. Comme la perte est très forte au début puis plus lente, des rappels bien placés ont un effet disproportionné : chaque rappel ralentit le cycle d’oubli suivant. C’est toute la logique de la répétition espacée.
Ce que montrent les données propres à la sécurité
La recherche générale sur la mémoire suffirait à douter du modèle annuel. Mais la détection du phishing a été étudiée directement, et les résultats vont dans le même sens.
| Étude | Ce qu’elle a mesuré | Ce qu’elle a trouvé |
|---|---|---|
| Reinheimer et al., USENIX SOUPS 2020 | La capacité à détecter le phishing (d′) pendant 12 mois après une formation interactive | La détection passe de 1,11 à 2,13 juste après la formation ; elle reste nettement plus élevée au 4ᵉ mois ; au 6ᵉ mois, l’écart n’est plus statistiquement significatif |
| Ho et al., IEEE S&P 2025 (UC San Diego Health, environ 19 500 salariés, 8 mois) | Formation annuelle de conformité et échecs réels en simulation | Aucune relation significative entre l’ancienneté de la dernière formation et le taux d’échec ; la formation intégrée après un clic ne change l’échec que d’environ 2 points ; 75 % des salariés ferment la page de formation en moins d’une minute |
| Benchmark KnowBe4 Phishing by Industry 2026 | Le taux de vulnérabilité au phishing sous simulation et formation continues | 33,2 % au départ → 20,1 % après 90 jours → 4,2 % après 12 mois dans les programmes menés à rythme régulier |
Lues ensemble, ces trois études arrivent à la même conclusion par des chemins différents. L’étude en laboratoire dit que la compétence se forme, mais s’étiole en quatre à six mois. L’étude de terrain dit que le format annuel et peu engageant n’apporte presque rien. Les données de l’éditeur (lisez les chiffres exacts comme un ordre de grandeur, puisque ce sont des données d’éditeur) disent que le seul format qui infléchit la courbe de manière fiable est celui qui ne s’arrête jamais : simulation et formation courte répétées toute l’année.
Notez aussi ce qu’aucune de ces données n’affirme : elles ne disent pas que la formation ne sert à rien. Elles disent que la formation donnée à intervalle annuel ne sert à rien, comme un abonnement à la salle de sport utilisé seulement en janvier. L’intervention fonctionne ; c’est le calendrier qui la gaspille.
Le bon déclencheur d’une formation n’est pas le calendrier. La mémoire s’érode selon son propre rythme, et le risque arrive selon celui de l’attaquant. Une fréquence défendable suit ces deux horloges, pas le cycle d’audit.
Pourquoi court et fréquent bat long et espacé
Si l’érosion est la maladie, l’espacement est le remède. L’effet d’espacement (une information répétée à intervalles est bien mieux retenue que la même information étudiée en une seule séance) est l’un des résultats les plus reproduits de la psychologie cognitive. La synthèse quantitative de Cepeda, Pashler, Vul, Wixted et Rohrer a rassemblé plus d’un siècle d’expériences de rappel verbal et constaté que l’apprentissage espacé surpasse systématiquement l’apprentissage massé, sur des centaines de comparaisons.
Pour un programme de sécurité, cela signifie que les soixante minutes consacrées aujourd’hui une fois par an valent davantage découpées. Six séances de micro-apprentissage de dix minutes réparties sur l’année prennent le même temps que le cours annuel, mais chacune tombe dans la fenêtre de rappel ouverte par la précédente. Les données d’attention de Ho et al. (les trois quarts des salariés ferment la formation en moins d’une minute) montrent que les morceaux doivent rester petits, même si le budget permettait davantage : un module que le salarié termine vaut mieux qu’un module qu’il ferme.
Il existe un second bénéfice, moins visible. Des points de contact courts et fréquents font de la formation non plus un événement mais une composante permanente de la culture : non pas ce qui vous tombe dessus au quatrième trimestre, mais ce qui se passe ici chaque mois. C’est aussi le mécanisme qui rend les simulations de phishing efficaces comme exercice de rappel : chaque leurre simulé oblige à aller chercher la compétence de reconnaissance en mémoire pour l’utiliser, et c’est exactement ce qui casse la courbe de l’oubli.
La conformité fixe le plancher, pas le calendrier
Rien de tout cela n’entre en conflit avec vos obligations : les référentiels définissent des minimums, pas une conception. PCI DSS v4.0.1 exige une sensibilisation à l’embauche puis au moins tous les douze mois. Pour les entités financières de l’UE, DORA (art. 13(6)) fait des programmes de sensibilisation à la sécurité des TIC et des formations à la résilience opérationnelle numérique des modules obligatoires pour tout le personnel ; nous détaillons ce point sur notre page services financiers. NIS2 impose une formation aux membres des organes de direction et incite les entités à proposer régulièrement une formation similaire à leurs salariés. Le NIST SP 800-50r1 va le plus loin : il redéfinit la sensibilisation non comme un événement planifié, mais comme un programme d’apprentissage piloté en continu, dont les résultats sont mesurés.
Considérez le cours annuel pour ce qu’il est : un plancher. Il satisfait l’auditeur et couvre les contenus de politique interne qui n’ont réellement besoin d’être traités qu’une fois par an. Simplement, ne le confondez pas avec la partie du programme qui change les comportements ; les données sur le retour sur investissement sont assez claires sur les formats qui se rentabilisent.
Construire un calendrier de formation qui résiste à l’oubli
1. Mesurer avant de planifier. Lancez une simulation non annoncée et notez où le risque se concentre réellement : pas seulement le taux de clic global, mais par service, par rôle et par comportement. Le Human Risk Score (score de risque humain) fournit la valeur de départ par groupe sur laquelle régler le reste du calendrier.
2. Redistribuer les heures. Remplacez le bloc annuel unique par une courte séance mensuelle : cinq à dix minutes, un sujet, un comportement. Même durée annuelle, profil de rétention entièrement différent.
3. Rafraîchir la détection avant le quatrième mois. La courbe SOUPS 2020 est votre intervalle de maintenance : la capacité de détection restait élevée au quatrième mois et avait statistiquement disparu au sixième. Tout groupe qui n’a pas travaillé la reconnaissance du phishing depuis trois mois, par un module ou une simulation, est en retard.
4. Laisser l’échec déclencher la formation, pas seulement le calendrier. La formation au moment du clic, donnée dès qu’une personne tombe dans un leurre simulé, ancre la leçon dans le souvenir frais de l’erreur. Gardez-la sous la minute, avec un contenu vraiment concret ; les données de Ho et al. montrent que plus long n’est pas lu, mais fermé.
5. Moduler la fréquence selon le rôle et le risque. La finance, les assistants de direction, le support informatique et les administrateurs systèmes subissent des attaques plus ciblées et méritent un calendrier plus dense ; les rôles peu exposés peuvent suivre un rythme plus espacé. Ce sont les nouveaux arrivants qui ont besoin du calendrier le plus serré : l’exposition se concentre sur les premiers mois, et c’est pourquoi l’intégration des nouveaux salariés mérite sa propre conception.
6. Mesurer l’érosion, pas l’achèvement. Les taux d’achèvement mesurent l’administration. Suivez les taux d’échec et de signalement en simulation entre deux contacts de formation : si un groupe décroche avant la séance suivante, raccourcissez son intervalle ; s’il tient, allongez-le. La bonne fréquence n’est pas un chiffre fixe, c’est le résultat de la mesure.
La réponse courte
Si vous voulez un chiffre : une courte séance chaque mois, un rappel de la détection au moins tous les quatre mois, une formation ciblée dans les minutes qui suivent un échec, et le cours annuel gardé pour l’auditeur. Ce calendrier ne coûte pas plus cher que le modèle annuel ; ce sont en grande partie les mêmes heures, simplement placées là où la recherche sur la mémoire dit qu’elles s’accumuleront au lieu de s’évaporer.
Questions fréquentes
À quelle fréquence faut-il former les salariés à la cybersécurité ?
Les études longitudinales indiquent qu’un rappel des compétences de détection ne devrait pas attendre plus de quatre mois : dans l’étude SOUPS 2020, la capacité à détecter le phishing restait nettement plus élevée quatre mois après la formation, mais au sixième mois elle ne se distinguait plus statistiquement du niveau de départ. Les programmes matures tiennent une courte séance mensuelle par défaut, ajoutent une formation au moment de l’échec pour qui tombe dans une simulation, et considèrent la formation annuelle comme un plancher de conformité, pas comme le programme lui-même.
Pourquoi une formation annuelle ne suffit-elle pas ?
Pour deux raisons : la mémoire et le format. La recherche sur la mémoire, depuis Ebbinghaus, montre que l’essentiel de l’oubli survient juste après l’apprentissage ; un événement unique par an laisse les salariés proches de leur niveau de départ la majeure partie de l’année. Le format aggrave les choses : une étude publiée à l’IEEE S&P 2025, qui a suivi environ 19 500 salariés pendant huit mois, n’a trouvé aucune relation significative entre le fait d’avoir récemment suivi la formation annuelle et la résistance au phishing simulé ; environ 75 % des salariés ont fermé la page de formation intégrée en moins d’une minute.
Que demandent les réglementations en matière de fréquence ?
La plupart des référentiels fixent un plancher : à l’embauche, puis au moins une fois par an. PCI DSS v4.0.1 exige une sensibilisation à l’embauche et au moins tous les douze mois. DORA fait des programmes de sensibilisation à la sécurité des TIC et des formations à la résilience opérationnelle numérique des modules obligatoires pour tout le personnel des entités financières. Aucun de ces textes ne fixe de plafond : ce sont des minimums, et les données montrent que les minimums ne changent pas les comportements.
Former plus souvent, est-ce toujours mieux ?
Non. La vraie contrainte est l’attention : la même étude IEEE S&P 2025 a constaté que la plupart des salariés passaient moins d’une minute sur les pages de formation ; multiplier les longs modules augmente surtout le décrochage. Les données plaident pour redistribuer le temps, pas pour l’allonger : des séances courtes, espacées et variées font mieux qu’un bloc annuel unique comme qu’un cours mensuel lourd. Si les séances sont fermées aussitôt ouvertes, ou si le taux de signalement stagne en simulation, le calendrier est trop chargé ou le contenu trop répétitif.
NOUSEC simule des attaques sur 8 canaux et transforme les résultats en un seul chiffre, lisible par votre conseil.
Demander une démo