Com que frequência fazer treinamento de conscientização em segurança? O que a pesquisa sobre memória diz
O treinamento anual é esquecido em poucos meses. O que a pesquisa sobre memória diz sobre a frequência da conscientização em segurança e um calendário que mantém as habilidades vivas.
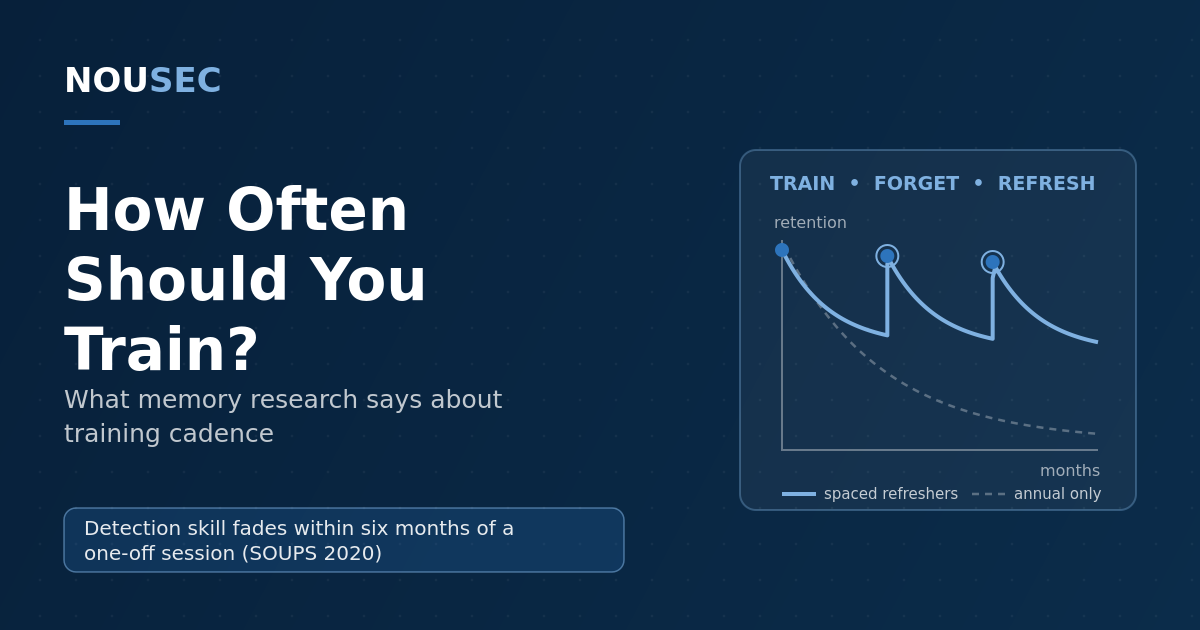
Pergunte a dez empresas com que frequência elas fazem treinamento de conscientização em segurança e a maioria dará a mesma resposta: uma vez por ano. Pergunte por quê e a resposta honesta raramente tem a ver com risco; costuma ter a ver com o calendário de auditoria. Os colaboradores recebem treinamento anual porque o checklist pede treinamento anual.
O problema é que a memória humana não funciona por ano fiscal. Quando a edição 2026 do DBIR da Verizon aponta o elemento humano em 62% das violações, o intervalo entre dois treinamentos não é um detalhe administrativo: ele define quanto do ano os seus colaboradores passam, na prática, sem treinamento. Diferentemente de muitas questões da área de conscientização, esta tem pesquisa de verdade por trás: mais de um século de ciência da memória e um conjunto crescente de estudos de segurança que medem diretamente a velocidade com que a capacidade de detectar phishing se degrada. Este artigo percorre essa evidência e a transforma em um calendário de treinamento que dá para aplicar de fato.
Um século de esquecimento, confirmado de novo
Em 1885, Hermann Ebbinghaus mediu a velocidade com que esquecia o que tinha memorizado e traçou a curva que ainda leva o seu nome: a lembrança cai rápido nas primeiras horas e dias após o aprendizado e depois se estabiliza. Não é folclore. A replicação de 2015 de Murre e Dros, publicada na PLOS ONE, reproduziu a curva do esquecimento original com uma precisão surpreendente: a maior perda aconteceu no primeiro dia, e a maior parte do esquecimento se completou em uma semana.
Daí saem duas consequências diretas. Primeira: um evento de treinamento, por melhor que seja, é um ativo que se deprecia a partir do momento em que termina. Segunda: a forma da curva importa tanto quanto a velocidade. Como a perda é mais acentuada no início e depois se achata, reforços bem posicionados rendem de forma desproporcional. Cada reforço desacelera a rodada seguinte de esquecimento; essa é toda a lógica da repetição espaçada.
O que a evidência específica de segurança mostra
A pesquisa geral sobre memória já bastaria para desconfiar do modelo anual. Mas a detecção de phishing foi estudada diretamente, e os resultados apontam na mesma direção.
| Estudo | O que mediu | O que encontrou |
|---|---|---|
| Reinheimer et al., USENIX SOUPS 2020 | Capacidade de detectar phishing (d′) nos 12 meses seguintes a um treinamento interativo | A capacidade de detecção passou de 1,11 para 2,13 logo após o treinamento; continuava significativamente maior aos 4 meses; aos 6 meses já não era estatisticamente significativa |
| Ho et al., IEEE S&P 2025 (UC San Diego Health, cerca de 19.500 colaboradores, 8 meses) | Treinamento anual de compliance versus falhas reais em simulações | Nenhuma relação significativa entre a proximidade do treinamento e a taxa de falha; o treinamento integrado após o clique mudou a falha em apenas cerca de 2 pontos percentuais; 75% dos colaboradores fecharam a página de treinamento em menos de um minuto |
| Relatório Phishing by Industry Benchmarking 2026 da KnowBe4 | Taxa de propensão ao phishing com simulação e treinamento contínuos | 33,2% no início → 20,1% aos 90 dias → 4,2% aos 12 meses em programas mantidos com cadência mensal |
Lidos juntos, os três estudos chegam à mesma conclusão por ângulos diferentes. O estudo de laboratório diz que a habilidade se forma, mas enfraquece em quatro a seis meses. O estudo de campo diz que o formato anual e de baixo engajamento acrescenta quase nada. Os dados do fornecedor (por serem dados de um fornecedor, leia os números exatos como ordem de grandeza) dizem que o único formato que dobra a curva de forma confiável é o que nunca para: simulação e treinamento curto repetidos ao longo do ano.
Repare também no que a evidência não diz: ela não diz que treinamento não funciona. Diz que não funciona o treinamento dado em intervalo anual, assim como não funciona uma academia frequentada só em janeiro. A intervenção funciona; o calendário a desperdiça.
O gatilho certo do treinamento não é o calendário. A memória se degrada no próprio ritmo, e o risco chega no ritmo do atacante. Uma frequência defensável acompanha esses dois relógios, não o ciclo de auditoria.
Por que curto e frequente vence longo e espaçado
Se a degradação é a doença, distribuir é o tratamento. O efeito de espaçamento, pelo qual a informação revisada em intervalos é retida muito melhor do que a mesma informação estudada de uma vez, é um dos achados mais replicados da psicologia cognitiva. A síntese quantitativa de Cepeda, Pashler, Vul, Wixted e Rohrer reuniu mais de um século de experimentos de memória verbal e concluiu que, em centenas de comparações, o estudo espaçado superava de forma consistente o estudo concentrado.
Para um programa de segurança, isso significa que os sessenta minutos que você dedica hoje uma vez por ano valem mais fatiados. Seis sessões de microaprendizagem de dez minutos espalhadas pelo ano ocupam o mesmo tempo do curso anual, mas cada uma cai dentro da janela de lembrança que a anterior abriu. Os dados de atenção de Ho e colegas (três em cada quatro colaboradores fecharam o treinamento em menos de um minuto) indicam que as peças devem ser pequenas mesmo que o orçamento permita mais: um módulo que o colaborador termina é melhor do que um que ele fecha.
Há um segundo benefício, menos visível. Pontos de contato curtos e frequentes tiram o treinamento da categoria de evento e o tornam parte contínua da cultura da empresa: não algo que acontece com você no quarto trimestre, mas algo que acontece aqui todo mês. É o mesmo mecanismo que torna as simulações de phishing eficazes como exercício de recuperação: cada isca simulada obriga a tirar da memória a habilidade de reconhecimento e usá-la, e é exatamente isso que interrompe a curva do esquecimento.
A norma fixa o mínimo, não o calendário
Nada disso conflita com as suas obrigações; normas e frameworks definem requisitos mínimos, não um desenho de programa. O PCI DSS v4.0.1 exige treinamento de conscientização na admissão e pelo menos a cada doze meses. No setor financeiro, a Resolução CMN nº 4.893/2021 (alterada pela Resolução CMN nº 5.274/2025) prevê no art. 3º, VI, a, programas de capacitação e de avaliação periódica de pessoal como mecanismo de cultura de segurança cibernética, e a Resolução BCB nº 85/2021 repete a previsão para instituições de pagamento; nenhuma das duas define a periodicidade, que fica a cargo da instituição. Detalhamos isso na nossa página de serviços financeiros. A ISO/IEC 27001 trata conscientização e treinamento como parte do sistema de gestão (cláusula 7.3 e controle 6.3 do Anexo A). Quem vai mais longe é o NIST SP 800-50r1: redefine a conscientização não como uma atividade agendada, mas como um programa de aprendizagem gerido de forma contínua e com resultados medidos.
Trate o curso anual pelo que ele é: o mínimo. Ele atende o auditor e cobre o conteúdo de políticas que de fato só precisa ser tratado uma vez por ano. Só não o confunda com a parte do programa que muda comportamento; a evidência sobre retorno do investimento é bem clara sobre quais formatos se pagam.
Como montar um calendário de treinamento resistente ao esquecimento
1. Meça uma linha de base antes de planejar qualquer coisa. Dispare uma simulação sem aviso e pontue onde o risco realmente se concentra: não só pela taxa de cliques geral, mas por área, função e comportamento. O Human Risk Score (pontuação de risco humano) dá o valor inicial por grupo com o qual você vai ajustar o restante do calendário.
2. Redistribua as horas. Troque o bloco anual por uma sessão curta por mês: de cinco a dez minutos, um tema, um comportamento. O tempo anual é o mesmo; o perfil de retenção, completamente diferente.
3. Reforce a detecção antes do quarto mês. A curva do SOUPS 2020 é o seu intervalo de manutenção: a capacidade de detecção ainda estava alta aos quatro meses e tinha desaparecido estatisticamente aos seis. Qualquer grupo que esteja há três meses sem praticar o reconhecimento de phishing, seja com um módulo ou com uma simulação, já está atrasado.
4. Faça o treinamento ser disparado também pela falha, não só pelo calendário. O treinamento na hora, entregue quando alguém clica em uma isca simulada, amarra a lição à lembrança fresca do erro. Mantenha-o abaixo de um minuto e com conteúdo realmente concreto; os dados de Ho e colegas mostram que o que é longo não é lido, é fechado.
5. Escalone a frequência por função e risco. Finanças, assistentes executivos, o service desk e os administradores de TI recebem ataques mais direcionados e merecem um calendário mais intenso; funções com menos exposição podem ir em um ritmo mais espaçado. Quem mais precisa do calendário denso são os recém-contratados: a exposição se concentra nos primeiros meses, e por isso a integração precisa de um desenho próprio.
6. Meça a degradação, não a conclusão. Taxas de conclusão medem gestão. Acompanhe as taxas de falha e de reporte nas simulações entre os contatos de treinamento: se o desempenho de um grupo cai antes da próxima sessão prevista, encurte o intervalo; se ele se mantém, alongue. A frequência certa não é um número fixo; é o resultado da medição. E é também a forma mais direta de dar conteúdo à "avaliação periódica de pessoal" que a norma do Banco Central menciona.
A resposta curta
Se você quer um número: uma sessão curta por mês, um reforço de detecção pelo menos a cada quatro meses, treinamento ligado ao incidente poucos minutos depois de uma falha e o curso anual reservado para o auditor. Esse calendário não é mais caro do que o modelo anual; são em grande parte as mesmas horas, só que colocadas onde a pesquisa sobre memória diz que elas se acumulam em vez de evaporar.
Perguntas frequentes
Com que frequência o treinamento de conscientização em segurança deve acontecer?
Os estudos longitudinais indicam que o intervalo de reforço das habilidades de detecção não deveria passar de quatro meses: no estudo do SOUPS 2020, a capacidade de detectar phishing continuava significativamente maior quatro meses depois do treinamento, mas aos seis meses já não se distinguia estatisticamente do ponto de partida. Programas maduros adotam por padrão uma sessão curta por mês, acrescentam treinamento na hora para quem falha em uma simulação e tratam o curso anual como o mínimo de compliance, não como o programa.
Por que o treinamento anual não basta?
Por dois motivos: memória e formato. A pesquisa sobre memória, que remonta a Ebbinghaus, mostra que a maior parte do esquecimento acontece logo depois do aprendizado; um único evento por ano deixa os colaboradores perto do nível inicial durante quase o ano todo. O formato agrava o problema: um estudo publicado no IEEE S&P 2025, que acompanhou cerca de 19.500 colaboradores por oito meses, não encontrou relação significativa entre ter concluído recentemente o treinamento anual de compliance e resistir ao phishing simulado; cerca de 75% dos colaboradores fecharam a página de treinamento integrada em menos de um minuto.
O que as normas dizem sobre a frequência do treinamento?
A maioria fixa um mínimo ou deixa a periodicidade para a empresa. O PCI DSS v4.0.1 exige treinamento de conscientização na admissão e pelo menos a cada doze meses. No setor financeiro brasileiro, a Resolução CMN nº 4.893/2021 (alterada pela Resolução CMN nº 5.274/2025) prevê, no art. 3º, VI, a, programas de capacitação e de avaliação periódica de pessoal, mas não define periodicidade; a Resolução BCB nº 85/2021 traz a mesma previsão para instituições de pagamento. Nenhuma dessas normas coloca um teto na frequência, e a evidência indica que mínimos, sozinhos, não mudam comportamento.
Mais treinamento é sempre melhor?
Não. A restrição real é a atenção: o mesmo estudo do IEEE S&P 2025 observou que a maioria dos colaboradores passava menos de um minuto nas páginas de treinamento; alongar os módulos costuma aumentar os abandonos. A evidência sustenta redistribuir o tempo, não ampliá-lo: sessões curtas, espaçadas e variadas funcionam melhor do que um único bloco anual e do que um curso mensal pesado. Se as sessões começam a ser fechadas na hora ou a taxa de reporte nas simulações estaciona, o calendário está denso demais ou o conteúdo repetitivo demais.
A NOUSEC simula ataques em 8 canais e transforma os resultados em um número que o seu conselho entende.
Agendar uma demo