Wie oft Security-Awareness-Schulung? Was die Gedächtnisforschung sagt
Jährliche Schulungen sind binnen Monaten vergessen. Was die Gedächtnisforschung über die Frequenz von Security-Awareness-Schulungen sagt – und ein Zeitplan, der Fähigkeiten lebendig hält.
Fragen Sie zehn Unternehmen, wie oft sie Security-Awareness-Schulungen durchführen, und die meisten geben dieselbe Antwort: einmal im Jahr. Fragen Sie nach dem Grund, hat die ehrliche Antwort selten mit Risiko zu tun, meist mit dem Prüfkalender. Weil die Checkliste eine jährliche Schulung verlangt, erhalten Beschäftigte eine jährliche Schulung.
Das Problem: Das menschliche Gedächtnis richtet sich nicht nach dem Geschäftsjahr. Wenn die Ausgabe 2026 des Verizon DBIR bei 62 % der Datenschutzverletzungen den menschlichen Faktor sieht, ist der Abstand zwischen zwei Schulungen kein Verwaltungsdetail; er bestimmt, wie viel des Jahres Ihre Beschäftigten faktisch ungeschult verbringen. Anders als bei den meisten Fragen im Awareness-Bereich steht hinter dieser echte Forschung: mehr als ein Jahrhundert Gedächtniswissenschaft und eine wachsende Zahl von Sicherheitsstudien, die direkt messen, wie schnell die Fähigkeit zur Phishing-Erkennung nachlässt. Dieser Beitrag ordnet diese Evidenz ein und übersetzt sie in einen Schulungsplan, den Sie tatsächlich umsetzen können.
Hundert Jahre Vergessen, erneut bestätigt
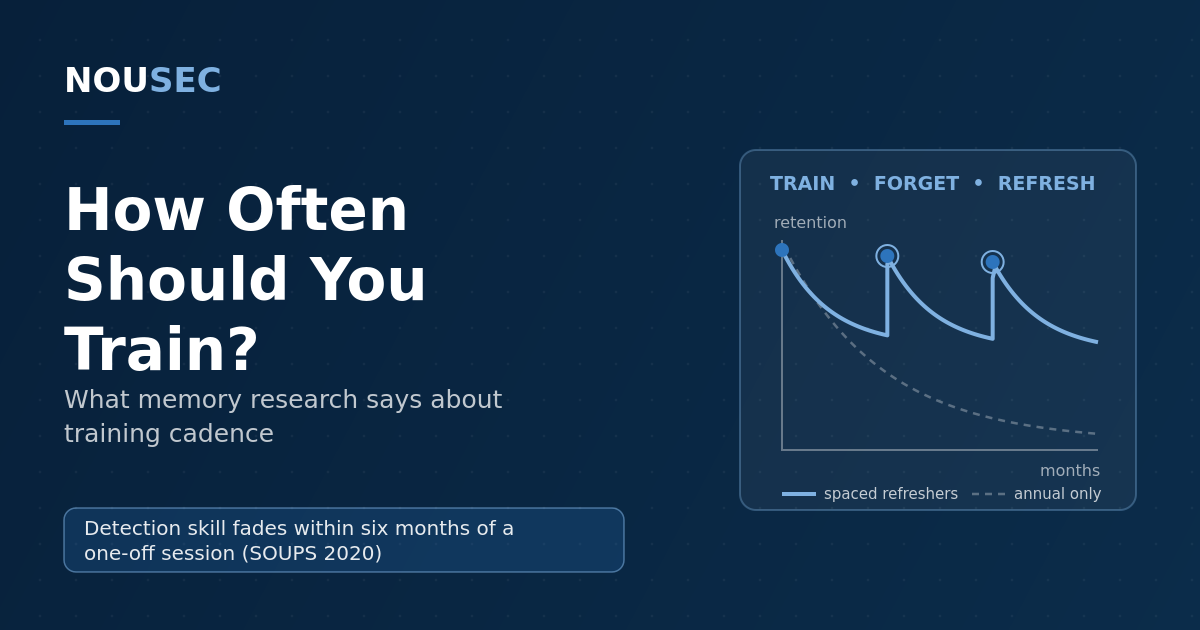
Hermann Ebbinghaus maß 1885, wie schnell er Auswendiggelerntes vergaß, und zeichnete die Kurve, die bis heute seinen Namen trägt: In den ersten Stunden und Tagen nach dem Lernen fällt die Erinnerung steil ab, dann flacht sie ab. Das ist kein Volksglaube. Die Replikationsstudie von Murre und Dros aus dem Jahr 2015 in PLOS ONE reproduzierte die ursprüngliche Vergessenskurve mit erstaunlicher Genauigkeit: Der größte Verlust trat innerhalb des ersten Tages auf, der Großteil des Vergessens war nach einer Woche abgeschlossen.
Daraus folgen zwei direkte Schlüsse. Erstens: Eine einzelne Schulung, so gut sie sein mag, ist ein Vermögenswert, der ab ihrem Ende an Wert verliert. Zweitens: Die Form der Kurve zählt so viel wie ihre Geschwindigkeit. Weil der Verlust anfangs am steilsten ist und dann flacher wird, leisten gut getaktete Wiederholungen überproportional viel. Jede Auffrischung verlangsamt die nächste Runde des Vergessens; das ist die ganze Logik der verteilten Wiederholung.
Was die sicherheitsspezifische Evidenz zeigt
Die allgemeine Gedächtnisforschung würde schon genügen, um am Jahresmodell zu zweifeln. Die Phishing-Erkennung wurde aber direkt untersucht, und die Ergebnisse zeigen in dieselbe Richtung.
| Studie | Was sie gemessen hat | Was sie gefunden hat |
|---|---|---|
| Reinheimer et al., USENIX SOUPS 2020 | Fähigkeit zur Phishing-Erkennung (d′) über 12 Monate nach einer interaktiven Schulung | Die Erkennungsfähigkeit stieg direkt nach der Schulung von 1,11 auf 2,13; nach 4 Monaten noch deutlich erhöht; nach 6 Monaten nicht mehr statistisch signifikant |
| Ho et al., IEEE S&P 2025 (UC San Diego Health, rund 19.500 Beschäftigte, 8 Monate) | Jährliche Pflichtschulung gegenüber realen Fehlern in Simulationen | Kein signifikanter Zusammenhang zwischen Aktualität der Schulung und Fehlerquote; eingebettete Schulung nach dem Klick änderte die Fehlerquote nur um etwa 2 Prozentpunkte; 75 % schlossen die Schulungsseite innerhalb einer Minute |
| KnowBe4 Phishing by Industry Benchmarking Report 2026 | Phish-Prone-Quote unter fortlaufender Simulation und Schulung | 33,2 % zu Beginn → 20,1 % nach 90 Tagen → 4,2 % nach 12 Monaten in Programmen mit monatlichem Rhythmus |
Zusammen gelesen erreichen die drei Studien dasselbe Ergebnis aus verschiedenen Richtungen. Die Laborstudie sagt: Die Fähigkeit entsteht, lässt aber innerhalb von vier bis sechs Monaten nach. Die Feldstudie sagt: Das jährliche Format mit wenig Interaktion bringt fast nichts. Die Anbieterdaten (lesen Sie die genauen Zahlen als Spanne, da es Anbieterdaten sind) sagen: Das einzige Format, das die Kurve verlässlich biegt, ist das, das nie aufhört – Simulation und kurze Schulung, über das Jahr wiederholt.
Achten Sie auch darauf, was keine dieser Evidenzen sagt: Sie sagen nicht, dass Schulung nicht wirkt. Sie sagen, dass im Jahresabstand erteilte Schulung nicht wirkt – so wie ein Fitnessstudio-Abo nicht wirkt, das nur im Januar genutzt wird. Die Intervention wirkt; der Kalender verschwendet sie.
Der richtige Auslöser für Schulung ist nicht der Kalender. Das Gedächtnis lässt nach seinem eigenen Takt nach, und das Risiko kommt nach dem Takt des Angreifers. Eine vertretbare Frequenz folgt diesen beiden Uhren, nicht dem Prüfzyklus.
Warum kurz und häufig lang und selten schlägt
Ist das Nachlassen die Krankheit, ist das Verteilen die Behandlung. Der Spacing-Effekt – dass in Abständen wiederholte Information deutlich besser haften bleibt als dieselbe Information, die in einer Sitzung gebündelt gelernt wird – ist einer der am häufigsten replizierten Befunde der Kognitionspsychologie. Die quantitative Synthese von Cepeda, Pashler, Vul, Wixted und Rohrer fasste mehr als ein Jahrhundert verbaler Erinnerungsexperimente zusammen und fand, dass verteiltes Lernen gebündeltes Lernen über Hunderte von Vergleichen hinweg durchgängig übertraf.
Für ein Sicherheitsprogramm heißt das: Die sechzig Minuten, die Sie heute einmal im Jahr aufwenden, sind aufgeteilt wertvoller. Sechs über das Jahr verteilte Microlearning-Einheiten von zehn Minuten kosten so viel Zeit wie der Jahreskurs; jede fällt aber in das Erinnerungsfenster, das die vorherige geöffnet hat. Die Aufmerksamkeitsdaten von Ho et al. (drei Viertel schlossen die Schulung innerhalb einer Minute) besagen, dass die Einheiten klein sein müssen, selbst wenn das Budget mehr erlauben würde: Ein Modul, das beendet wird, ist besser als eines, das geschlossen wird.
Es gibt einen zweiten, weniger auffälligen Nutzen. Häufige, kurze Kontaktpunkte machen Schulung von einer Veranstaltung zu einem festen Bestandteil der Unternehmenskultur: nicht das, was Ihnen im vierten Quartal passiert, sondern das, was hier jeden Monat stattfindet. Das ist auch der Mechanismus, der Phishing-Simulationen als Abrufübung wirksam macht. Jeder simulierte Köder zwingt dazu, die Erkennungsfähigkeit aus dem Gedächtnis abzurufen und anzuwenden; genau das unterbricht die Vergessenskurve.
Compliance setzt die Untergrenze, nicht den Plan
Nichts davon steht im Widerspruch zu Ihren Pflichten; Rahmenwerke definieren Mindestanforderungen, kein Design. PCI DSS v4.0.1 verlangt Awareness-Schulung bei Eintritt und mindestens alle zwölf Monate. NIS2 verpflichtet die Mitglieder der Leitungsorgane zur Teilnahme an Schulungen und hält die Einrichtungen an, ihren Beschäftigten regelmäßig entsprechende Schulungen anzubieten; Art. 21 Abs. 2 Buchst. g nennt Cyberhygiene und Schulungen zur Cybersicherheit als Mindestmaßnahme. Für Finanzunternehmen macht DORA mit Art. 13 Abs. 6 Awareness-Programme und Schulungen zur digitalen operationalen Resilienz zum Pflichtmodul für alle Beschäftigten und die Geschäftsleitung; Details finden Sie auf unserer Seite für Finanzdienstleister. Am weitesten geht NIST SP 800-50r1: Es definiert Awareness nicht als geplante Veranstaltung, sondern als Lernprogramm, dessen Ergebnisse gemessen und das laufend gesteuert wird.
Betrachten Sie den Jahreskurs als das, was er ist: eine Untergrenze. Er stellt die Prüfung zufrieden und deckt Richtlinieninhalte ab, die tatsächlich nur einmal im Jahr behandelt werden müssen. Verwechseln Sie ihn nur nicht mit dem Teil des Programms, der Verhalten verändert; die Evidenz zum ROI ist ziemlich klar darin, welche Formate sich bezahlt machen.
So bauen Sie einen gedächtnisfesten Schulungsplan
1. Messen Sie den Ausgangszustand, bevor Sie planen. Führen Sie eine unangekündigte Simulation durch und bewerten Sie, wo sich das Risiko tatsächlich konzentriert – nicht nur anhand der unternehmensweiten Klickrate, sondern nach Abteilung, Rolle und Verhalten. Der Human Risk Score liefert den gruppenbezogenen Ausgangswert, an dem Sie den Rest des Plans ausrichten.
2. Verteilen Sie die Stunden neu. Ersetzen Sie den einen Jahresblock durch eine kurze Einheit pro Monat: fünf bis zehn Minuten, ein Thema, ein Verhalten. Gleiche Jahreszeit, völlig anderes Erinnerungsprofil.
3. Frischen Sie Erkennungsfähigkeiten vor dem vierten Monat auf. Die Kurve aus SOUPS 2020 ist Ihr Wartungsintervall: Nach vier Monaten war die Erkennungsfähigkeit noch erhöht, nach sechs Monaten statistisch verschwunden. Jede Gruppe, deren Phishing-Erkennung drei Monate lang weder durch ein Modul noch durch eine Simulation angesprochen wurde, ist überfällig.
4. Lassen Sie Schulung auch durch Fehler auslösen, nicht nur durch den Kalender. Just-in-time-Schulung im Moment des Klicks auf einen simulierten Köder knüpft die Lektion an die frische Erinnerung an den Fehler. Halten Sie sie mit wirklich konkretem Inhalt unter einer Minute; die Daten von Ho et al. zeigen, dass Längeres nicht gelesen, sondern geschlossen wird.
5. Staffeln Sie die Frequenz nach Rolle und Risiko. Finanzwesen, Assistenzen der Geschäftsleitung, Service Desk und IT-Administration sehen gezieltere Angriffe und verdienen einen dichteren Plan; Rollen mit geringer Exposition kommen mit einem lockereren Rhythmus aus. Den dichtesten Plan brauchen neue Beschäftigte: Die Angriffsanfälligkeit ist in den ersten Monaten am höchsten, deshalb braucht das Onboarding ein eigenes Design.
6. Messen Sie das Nachlassen, nicht den Abschluss. Abschlussquoten messen Verwaltung. Verfolgen Sie Fehler- und Melderaten in Simulationen zwischen den Schulungskontakten: Fällt die Leistung einer Gruppe vor der nächsten geplanten Einheit ab, verkürzen Sie das Intervall; hält sie, verlängern Sie es. Die richtige Frequenz ist keine feste Zahl, sondern das Ergebnis der Messung.
Die kurze Antwort
Wenn Sie eine Zahl wollen: eine kurze Einheit pro Monat, eine Auffrischung der Erkennungsfähigkeit mindestens alle vier Monate, ereignisbezogene Schulung in den Minuten nach einem Fehler und den Jahreskurs für die Prüfung. Dieser Plan ist nicht teurer als das Jahresmodell; es sind weitgehend dieselben Stunden, nur dort platziert, wo sie sich laut Gedächtnisforschung aufbauen, statt zu verpuffen.
Häufige Fragen
Wie oft sollten Security-Awareness-Schulungen stattfinden?
Langzeitstudien zeigen, dass das Auffrischungsintervall für Erkennungsfähigkeiten vier Monate nicht überschreiten sollte: In der Studie von SOUPS 2020 war die Fähigkeit, Phishing zu erkennen, vier Monate nach der Schulung noch deutlich erhöht, nach sechs Monaten statistisch nicht mehr vom Ausgangsniveau zu unterscheiden. Ausgereifte Programme setzen standardmäßig eine kurze Einheit pro Monat an, ergänzen Just-in-time-Schulung bei einer nicht bestandenen Simulation und betrachten die Jahresschulung als Untergrenze für die Compliance, nicht als das Programm selbst.
Warum reicht eine jährliche Schulung allein nicht aus?
Aus zwei Gründen: Gedächtnis und Format. Die Gedächtnisforschung seit Ebbinghaus zeigt, dass der größte Teil des Vergessens direkt nach dem Lernen stattfindet; ein einziges Ereignis pro Jahr lässt Beschäftigte den Großteil des Jahres nahe am Ausgangsniveau. Das Format verschärft das: Eine auf dem IEEE S&P 2025 veröffentlichte Studie, die rund 19.500 Beschäftigte acht Monate lang begleitete, fand keinen signifikanten Zusammenhang zwischen einer kürzlich absolvierten Pflichtschulung und dem Widerstand gegen simuliertes Phishing; etwa 75 % schlossen die eingebettete Schulungsseite innerhalb einer Minute.
Was verlangen Regulierungen zur Schulungsfrequenz?
Die meisten Rahmenwerke setzen eine Untergrenze: bei Eintritt und mindestens einmal jährlich. PCI DSS v4.0.1 verlangt Awareness-Schulung bei Eintritt und mindestens alle zwölf Monate. NIS2 verpflichtet die Mitglieder der Leitungsorgane zu Schulungen und hält die Einrichtungen an, ihren Beschäftigten regelmäßig entsprechende Schulungen anzubieten. DORA macht Awareness-Programme für Finanzunternehmen zum Pflichtmodul für alle Beschäftigten. Keines dieser Regelwerke setzt eine Obergrenze; alle sind Mindestanforderungen, und die Evidenz zeigt, dass Mindestanforderungen das Verhalten nicht ändern.
Ist häufigere Schulung immer besser?
Nein. Der eigentliche Engpass ist Aufmerksamkeit: Dieselbe Studie von IEEE S&P 2025 fand, dass die meisten Beschäftigten weniger als eine Minute auf Schulungsseiten verbrachten; mehr lange Module erhöhen vor allem das Überspringen. Die Evidenz spricht dafür, die Zeit umzuverteilen, nicht sie zu verlängern: kurze, verteilte und abwechslungsreiche Einheiten schneiden besser ab als ein einziger Jahresblock und besser als ein schwerer Monatskurs. Werden Einheiten sofort geschlossen oder stagniert die Melderate in Simulationen, ist der Plan zu dicht oder der Inhalt zu repetitiv.
NOUSEC simuliert Angriffe über 8 Kanäle und macht aus den Ergebnissen eine Zahl, die Ihr Vorstand versteht.
Demo anfragen