¿Con qué frecuencia impartir formación en concienciación? Lo que dice la investigación sobre la memoria
La formación anual se olvida en pocos meses. Lo que dice la investigación sobre la memoria acerca de la frecuencia de la concienciación en ciberseguridad y un calendario que mantiene vivas las habilidades.
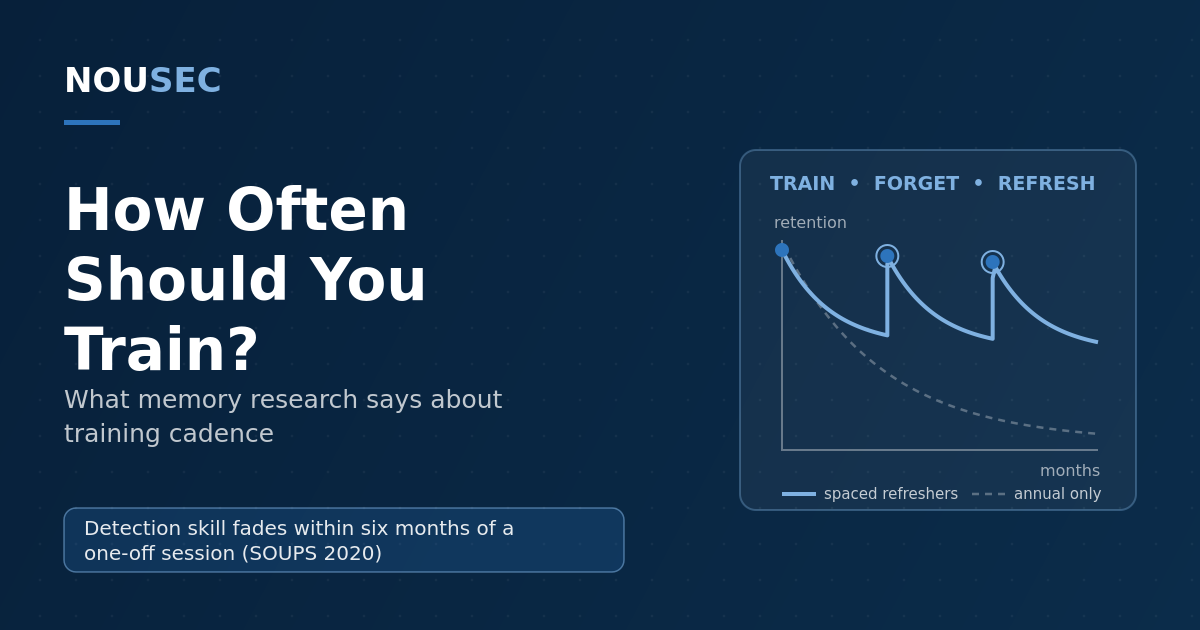
Pregunte a diez organizaciones con qué frecuencia imparten formación en concienciación en ciberseguridad y la mayoría le dará la misma respuesta: una vez al año. Pregunte por qué y la respuesta honesta rara vez tiene que ver con el riesgo; suele tener que ver con el calendario de auditoría. La plantilla recibe formación anual porque la lista de verificación pide formación anual.
El problema es que la memoria humana no funciona por ejercicios fiscales. Cuando la edición de 2026 del DBIR de Verizon sitúa el elemento humano en el 62 % de las brechas, el tiempo entre dos formaciones no es un detalle administrativo: determina cuánta parte del año pasa su plantilla, en la práctica, sin formar. A diferencia de muchas cuestiones del ámbito de la concienciación, esta tiene detrás investigación real: más de un siglo de ciencia de la memoria y un conjunto creciente de estudios de seguridad que miden directamente lo rápido que se degrada la capacidad de detectar phishing. Este artículo repasa esa evidencia y la convierte en un calendario de formación que se puede aplicar de verdad.
Un siglo de olvido, confirmado de nuevo
En 1885, Hermann Ebbinghaus midió lo rápido que olvidaba lo que había memorizado y trazó la curva que todavía lleva su nombre: el recuerdo cae deprisa en las primeras horas y días tras el aprendizaje y después se estabiliza. No es folclore. La réplica de 2015 de Murre y Dros, publicada en PLOS ONE, reprodujo la curva del olvido original con una precisión sorprendente: la mayor pérdida se produjo el primer día y la mayor parte del olvido se completó en una semana.
De ahí se siguen dos consecuencias directas. Primera: un evento formativo, por bueno que sea, es un activo que se deprecia desde el momento en que termina. Segunda: importa tanto la forma de la curva como su velocidad. Como la pérdida es más pronunciada al principio y luego se aplana, los repasos bien colocados rinden de forma desproporcionada. Cada repaso ralentiza la siguiente ronda de olvido; esa es toda la lógica de la repetición espaciada.
Qué muestra la evidencia específica de seguridad
La investigación general sobre la memoria bastaría para desconfiar del modelo anual. Pero la detección de phishing se ha estudiado de forma directa, y los resultados apuntan en la misma dirección.
| Estudio | Qué midió | Qué encontró |
|---|---|---|
| Reinheimer et al., USENIX SOUPS 2020 | Capacidad de detectar phishing (d′) durante los 12 meses posteriores a una formación interactiva | La capacidad de detección pasó de 1,11 a 2,13 justo después de la formación; seguía siendo significativamente mayor a los 4 meses; a los 6 meses ya no era estadísticamente significativa |
| Ho et al., IEEE S&P 2025 (UC San Diego Health, unos 19.500 empleados, 8 meses) | Formación anual de cumplimiento frente a fallos reales en simulaciones | Ninguna relación significativa entre lo reciente de la formación y la tasa de fallo; la formación integrada tras el clic movió el fallo solo unos 2 puntos porcentuales; el 75 % de los empleados cerró la página de formación en menos de un minuto |
| Informe Phishing by Industry Benchmarking 2026 de KnowBe4 | Tasa de propensión al phishing con simulación y formación continuas | 33,2 % al inicio → 20,1 % a los 90 días → 4,2 % a los 12 meses en programas mantenidos con cadencia mensual |
Leídos juntos, los tres estudios llegan a la misma conclusión desde ángulos distintos. El estudio de laboratorio dice que la habilidad se forma, pero se debilita en un plazo de cuatro a seis meses. El estudio de campo dice que el formato anual y de baja implicación aporta casi nada. Los datos del proveedor (al ser datos de un proveedor, lea las cifras exactas como un orden de magnitud) dicen que el único formato que dobla la curva de forma fiable es el que nunca se detiene: simulación y formación breve repetidas a lo largo del año.
Fíjese también en lo que la evidencia no dice: no dice que la formación no funcione. Dice que no funciona la formación impartida con un intervalo anual, igual que no funciona un abono de gimnasio que solo se usa en enero. La intervención funciona; el calendario la desperdicia.
El desencadenante correcto de la formación no es el calendario. La memoria se degrada a su propio ritmo y el riesgo llega al ritmo del atacante. Una frecuencia defendible sigue esos dos relojes, no el ciclo de auditoría.
Por qué lo breve y frecuente gana a lo largo y espaciado
Si la degradación es la enfermedad, distribuir es el tratamiento. El efecto de espaciado, por el que la información repasada a intervalos se retiene mucho mejor que la misma información estudiada de una sola vez, es uno de los hallazgos más replicados de la psicología cognitiva. La síntesis cuantitativa de Cepeda, Pashler, Vul, Wixted y Rohrer reunió más de un siglo de experimentos de recuerdo verbal y encontró que, en cientos de comparaciones, el estudio espaciado superaba de forma consistente al estudio concentrado.
Para un programa de seguridad, esto significa que los sesenta minutos que hoy dedica una vez al año valen más troceados. Seis sesiones de microaprendizaje de diez minutos repartidas a lo largo del año ocupan el mismo tiempo que el curso anual, pero cada una cae dentro de la ventana de recuerdo que abrió la anterior. Los datos de atención de Ho y sus colegas (tres de cada cuatro empleados cerraron la formación en menos de un minuto) indican que las piezas deben ser pequeñas aunque el presupuesto permita más: un módulo que el empleado termina es mejor que uno que cierra.
Hay un segundo beneficio, menos visible. Los puntos de contacto breves y frecuentes sacan la formación de la categoría de evento y la convierten en parte continua de la cultura de la organización: no algo que le pasa a uno en el cuarto trimestre, sino algo que aquí ocurre cada mes. Es el mismo mecanismo que hace eficaces las simulaciones de phishing como ejercicio de recuperación: cada señuelo simulado obliga a sacar de la memoria la habilidad de reconocimiento y usarla, y eso es exactamente lo que interrumpe la curva del olvido.
El cumplimiento fija el mínimo, no el calendario
Nada de esto choca con sus obligaciones; los marcos definen requisitos mínimos, no un diseño. PCI DSS v4.0.1 exige formación en concienciación en la incorporación y al menos cada doce meses. NIS2 incluye la formación en ciberseguridad y las prácticas básicas de ciberhigiene entre las medidas de gestión de riesgos del artículo 21(2)(g), y su artículo 20(2) exige que los miembros de los órganos de dirección reciban formación. Para las entidades financieras, el artículo 13(6) de DORA obliga a desarrollar programas de concienciación en seguridad de las TIC y formación en resiliencia operativa digital para todo el personal; lo detallamos en nuestra página de servicios financieros. El que más lejos llega es el NIST SP 800-50r1: redefine la concienciación no como una actividad programada, sino como un programa de aprendizaje gestionado de forma continua y cuyos resultados se miden.
Trate el curso anual como lo que es: el mínimo. Satisface al auditor y cubre el contenido de políticas que de verdad solo necesita tratarse una vez al año. Simplemente no lo confunda con la parte del programa que cambia el comportamiento; la evidencia sobre el retorno de la inversión es bastante clara sobre qué formatos se amortizan.
Cómo construir un calendario de formación resistente al olvido
1. Mida una línea de base antes de planificar nada. Lance una simulación sin anunciar y puntúe dónde se concentra realmente el riesgo: no solo por la tasa de clics global, sino por departamento, función y comportamiento. El Human Risk Score (puntuación de riesgo humano) le da el valor inicial por grupo con el que ajustará el resto del calendario.
2. Redistribuya las horas. Sustituya el bloque anual por una sesión breve cada mes: de cinco a diez minutos, un tema, un comportamiento. El tiempo anual es el mismo; el perfil de retención, completamente distinto.
3. Repase la detección antes del cuarto mes. La curva de SOUPS 2020 es su intervalo de mantenimiento: la capacidad de detección seguía alta a los cuatro meses y había desaparecido estadísticamente a los seis. Cualquier grupo que lleve tres meses sin tocar el reconocimiento de phishing, ya sea con un módulo o con una simulación, va con retraso.
4. Que la formación la active también el fallo, no solo el calendario. La formación en el momento, impartida cuando alguien hace clic en un señuelo simulado, ata la lección al recuerdo fresco del error. Manténgala por debajo del minuto y con contenido realmente concreto; los datos de Ho y sus colegas muestran que lo más largo no se lee, se cierra.
5. Escalone la frecuencia por función y riesgo. Finanzas, asistentes de dirección, el servicio de soporte y los administradores de TI reciben ataques más dirigidos y merecen un calendario más intenso; las funciones con menos exposición pueden ir a un ritmo más espaciado. El calendario más denso lo necesitan las nuevas incorporaciones: la exposición se concentra en los primeros meses y por eso la incorporación necesita su propio diseño.
6. Mida la degradación, no la finalización. Las tasas de finalización miden la gestión. Siga las tasas de fallo y de notificación en las simulaciones entre contactos formativos: si el rendimiento de un grupo cae antes de la siguiente sesión prevista, acorte su intervalo; si se mantiene, alárguelo. La frecuencia adecuada no es un número fijo; es el resultado de la medición.
La respuesta corta
Si quiere una cifra: una sesión breve cada mes, un repaso de detección al menos cada cuatro meses, formación ligada al incidente a los pocos minutos de un fallo y el curso anual reservado para el auditor. Este calendario no es más caro que el modelo anual; son en gran parte las mismas horas, solo que colocadas donde la investigación sobre la memoria dice que se acumulan en lugar de evaporarse.
Preguntas frecuentes
¿Con qué frecuencia debe impartirse la formación en concienciación en ciberseguridad?
Los estudios longitudinales indican que el intervalo de repaso de las habilidades de detección no debería superar los cuatro meses: en el estudio de SOUPS 2020, la capacidad de detectar phishing seguía siendo significativamente mayor cuatro meses después de la formación, pero a los seis meses ya no se distinguía estadísticamente del punto de partida. Los programas maduros aplican por defecto una sesión breve al mes, añaden formación en el momento a quien falla una simulación y tratan el curso anual como el mínimo de cumplimiento, no como el programa.
¿Por qué no basta con la formación anual?
Por dos motivos: la memoria y el formato. La investigación sobre la memoria, que se remonta a Ebbinghaus, muestra que la mayor parte del olvido ocurre justo después de aprender; un único evento al año deja a la plantilla cerca de su nivel inicial durante casi todo el año. El formato lo agrava: un estudio publicado en IEEE S&P 2025, que siguió a unos 19.500 empleados durante ocho meses, no encontró relación significativa entre haber completado recientemente la formación anual de cumplimiento y resistir el phishing simulado; en torno al 75 % de los empleados cerró la página de formación integrada en menos de un minuto.
¿Qué exige la normativa sobre la frecuencia de la formación?
La mayoría de los marcos fijan un mínimo, normalmente en la incorporación y al menos una vez al año. PCI DSS v4.0.1 exige formación en concienciación en la incorporación y al menos cada doce meses. El artículo 21(2)(g) de NIS2 incluye la formación en ciberseguridad entre las medidas obligatorias, y su artículo 20(2) exige formación a los órganos de dirección. DORA, en su artículo 13(6), obliga a las entidades financieras a mantener programas de concienciación. Ninguno pone un techo a la frecuencia: todos son requisitos mínimos, y la evidencia indica que los mínimos no cambian el comportamiento.
¿Más formación es siempre mejor?
No. La restricción real es la atención: el mismo estudio de IEEE S&P 2025 observó que la mayoría de los empleados pasaba menos de un minuto en las páginas de formación; alargar los módulos suele aumentar los abandonos. La evidencia respalda redistribuir el tiempo, no ampliarlo: sesiones breves, espaciadas y variadas funcionan mejor que un único bloque anual y que un curso mensual pesado. Si las sesiones empiezan a cerrarse al instante o la tasa de notificación en las simulaciones se estanca, el calendario es demasiado denso o el contenido demasiado repetitivo.
NOUSEC simula ataques en 8 canales y convierte los resultados en una cifra que su consejo puede leer.
Solicitar una demo